终端本地 AI 代理用于代码审查、安全性和调试
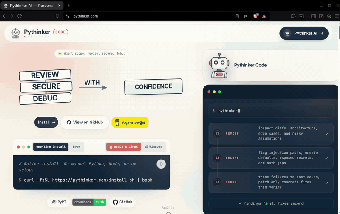
pythinker-cli来自PyModel,是一个终端原生的AI工程代理,适合喜欢使用shell工作流程的开发者。它检查代码库以诊断错误、标记安全问题,并提出修正补丁,同时保持在终端内。该应用强调一个以审查为先的循环,在进行编辑之前分析项目工件,并连接到外部工具和编辑器以扩展功能。目标用户包括软件工程师、AI开发者和安全审计员,他们寻求适合以命令行为中心的工作流程和工具链的代理。
你实际上可以用它做什么任务?
该工具作为一个综合的代码审查员、安全扫描仪和根本原因调试器运行,执行一个自主循环,检查项目工件。它通过解析代码库的抽象语法树(AST)和检查测试跟踪来进行静态和动态分析,以在提供修复之前检测缺陷。实际输出为诊断报告和候选补丁,旨在减少在维护或加固代码库时的手动分类。
它的诊断和补丁建议有多可靠?
使用代码库的抽象语法树(AST)和测试跟踪的分析产生的建议比盲目生成的建议更具上下文意识,开发者将这种方法定位为提高补丁质量和安全性。输出仍然需要人工验证以应对高风险的更改;将提议的编辑视为经过深思熟虑的建议,而不是准备提交的代码,特别是对于复杂或安全关键的模块。
它需要什么输入和集成?
该代理通过模型上下文协议连接以加载外部工具,并支持代理控制协议与Zed、VS Code和JetBrains的编辑器集成。它在支持的平台上的桌面终端上运行,并通过专用的/mcp-config命令接受对话式MCP配置。插件生态系统和自带LLM设计意味着许多集成依赖于与MCP兼容的插件和明确的配置。
在以终端为中心的工程工作流程中,它实用吗?
该应用程序设计为优先使用shell,包括一个自主执行模式,该模式在没有逐步批准的情况下迭代计划-执行-观察循环。这种自主性可以加快常规修复,但如果在敏感代码库中不加控制,可能会增加操作风险。架构将提示路由到用户选择的提供者,支持隐私偏好;将代理纳入现有的审查和CI门控,以保持对更改的控制。
对于将自动化与审查相结合的命令行工程师来说是一个实用的选择
该工具是一个实用的选项,适合需要自动化仓库诊断和候选修复的以终端为中心的工程师,前提是输出被视为审查输入而不是最终提交。在敏感代码上限制自主执行,通过现有的CI和代码审查工作流程运行代理的发现,并使用编辑器集成在合并之前预览和调整建议的编辑。